

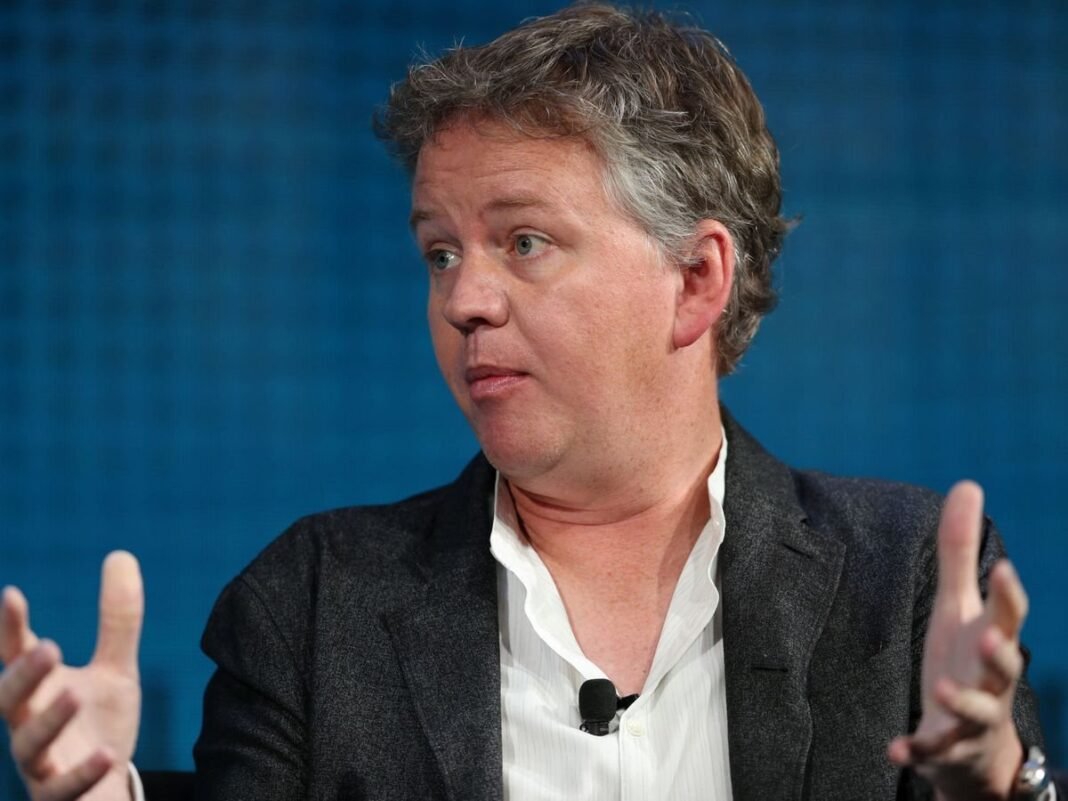
La infraestructura digital global se encuentra bajo una amenaza sin precedentes, según ha alertado Matthew Prince, CEO de Cloudflare, tras la detección de millones de intentos de explotación de dos vulnerabilidades críticas en PHP, uno de los lenguajes de programación más utilizados a nivel mundial. La magnitud del asalto cibernético, que Prince detalló a través de X, escaló de miles a millones de ataques en cuestión de horas, poniendo en jaque a numerosos servicios gubernamentales y plataformas en línea alrededor del planeta y encendiendo todas las alarmas en el sector de la ciberseguridad.
PHP, el motor invisible que impulsa una vasta porción de la web, ha demostrado ser un talón de Aquiles ante estos recientes descubrimientos. Las vulnerabilidades, bautizadas como ‘PHP2Shell’, permiten a atacantes remotos ejecutar código malicioso en los servidores afectados, abriendo la puerta a filtraciones de datos sensibles o a la interrupción masiva de servicios críticos. Un dato relevante es que estos ‘fallos críticos’ fueron identificados por uno de los últimos modelos de inteligencia artificial de OpenAI, lo que subraya la creciente sofisticación tanto de las amenazas como de las herramientas de detección en el ámbito de la seguridad informática.
La progresión temporal de los ataques documentada por Cloudflare es reveladora del modus operandi de los ciberdelincuentes modernos. Inicialmente, se registraron miles de intentos de explotación en la red de Cloudflare en las diez horas previas al anuncio público. Tras la divulgación, la cifra se disparó a decenas de miles en menos de una hora y, en solo dos, alcanzó los cientos de miles, culminando en millones. Esta escalada vertiginosa evidencia la capacidad de automatización y coordinación de los actores maliciosos, que aprovechan la publicidad de las vulnerabilidades para lanzar ofensivas a escala global con una eficiencia alarmante.
Ante esta crítica situación, la reacción de Cloudflare fue contundente y precoz. La compañía desplegó sus contramedidas aproximadamente nueve horas antes de que la brecha se hiciera pública, implementando un blindaje automático a través de su cortafuegos de aplicaciones web (WAF) para todos sus clientes, incluso aquellos que operan con la versión gratuita. Esta rápida activación de defensas no solo minimizó el impacto potencial para sus usuarios, sino que también puso de manifiesto la importancia de la anticipación y la respuesta proactiva en un ecosistema digital donde las amenazas evolucionan constantemente.
Las repercusiones de estas vulnerabilidades trascendieron el ámbito corporativo para impactar directamente en la gobernanza y la economía. Numerosos sitios oficiales en Europa y otras geografías se vieron obligados a desactivar sus servidores de forma preventiva. Japón, en particular, sufrió un impacto significativo, con el gigante bancario Mitsubishi UFJ Financial Group interrumpiendo operaciones digitales y el Ministerio de Finanzas nipón desconectando servicios críticos de su portal. La situación fue de tal gravedad que la primera ministra japonesa, Sanae Takaichi, emitió una advertencia pública instando a los administradores de sistemas a auditar sus entornos PHP y a aplicar las correcciones de seguridad de manera inmediata.
Este episodio recalca la interconexión de la infraestructura digital global y la vulnerabilidad inherente a lenguajes de programación tan extendidos como PHP. Más allá de la respuesta inmediata, el incidente subraya la necesidad de una vigilancia constante, actualizaciones de seguridad rigurosas y una colaboración internacional robusta para enfrentar un panorama de ciberseguridad cada vez más complejo y amenazante. Las organizaciones y gobiernos deben invertir en estrategias de resiliencia y en la formación de personal cualificado para proteger sus activos digitales y la confianza pública.
Si le ha parecido interesante este análisis, le invitamos a compartirlo y a dejar su opinión en los comentarios.