

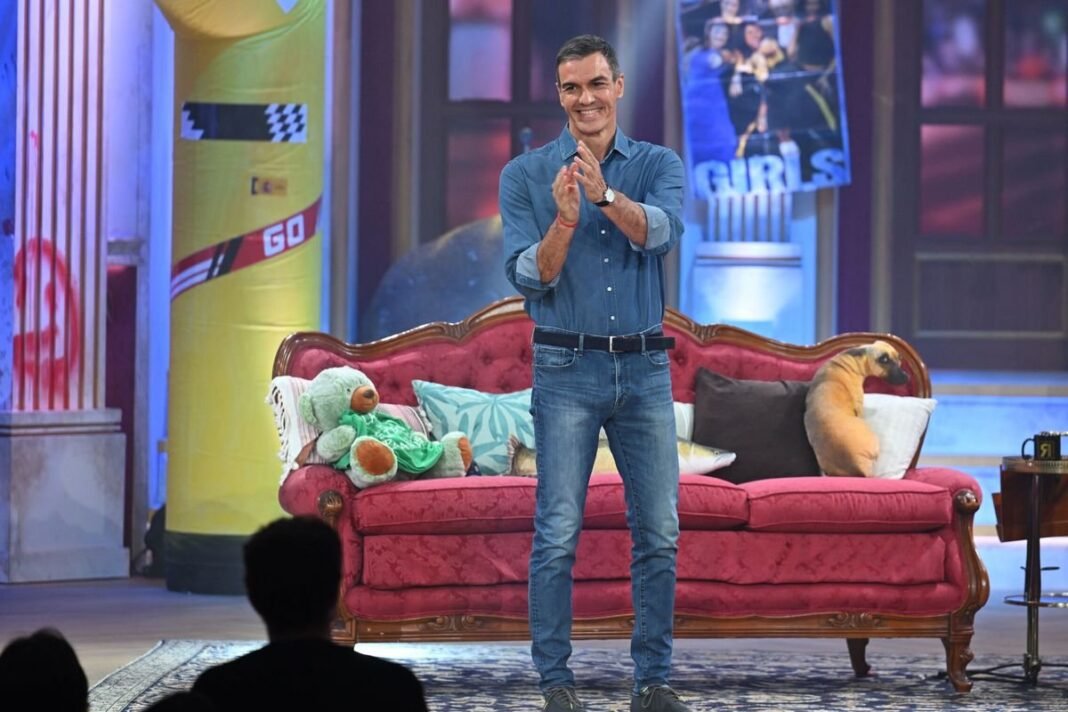
La revelación por parte del presidente español, Pedro Sánchez, sobre el consejo de apagar el teléfono móvil por cinco minutos diarios para mitigar ataques de software espía, específicamente tras el incidente con Pegasus, ha reavivado un debate crucial en el ámbito de la ciberseguridad global. Esta pauta, que parecería trivial, subraya la creciente sofisticación de las amenazas digitales y la necesidad de adoptar medidas preventivas, incluso las más básicas, ante intrusiones que comprometen la privacidad y la seguridad nacional. El caso del ‘spyware’ Pegasus, desarrollado por NSO Group, no es un incidente aislado, sino un reflejo de la compleja red de vigilancia digital que permea las esferas gubernamentales y privadas a nivel mundial, obligando a reevaluar constantemente las estrategias de protección.
La lógica detrás de esta recomendación radica en la operatividad de ciertos programas maliciosos de alta complejidad. Muchas de estas herramientas, diseñadas para operar sin dejar rastro permanente, residen únicamente en la memoria volátil o RAM del dispositivo. Al carecer de persistencia en el disco duro, un reinicio del sistema interrumpe y elimina los procesos maliciosos en curso, forzando a los atacantes a desplegar una nueva infección. Este mecanismo subraya la fragilidad inherente incluso en los sistemas más avanzados y el ingenio de las defensas que buscan explotar las características arquitectónicas de los dispositivos para contrarrestar vulnerabilidades críticas.
De hecho, esta sugerencia no es exclusiva del entorno gubernamental español. Organismos de seguridad de alcance internacional, como la Agencia de Seguridad Nacional (NSA) de Estados Unidos, han aconsejado desde hace tiempo la práctica de reiniciar los dispositivos móviles periódicamente como una capa preventiva fundamental. Sin embargo, los expertos insisten en que esta medida, si bien efectiva contra un tipo específico de ataque, no es una panacea. Su eficacia debe complementarse imperativamente con la actualización constante del sistema operativo y las aplicaciones, así como con una vigilancia estricta para evitar la interacción con enlaces o archivos de procedencia sospechosa, que son vías comunes de infección inicial.
No obstante, la efectividad de apagar el móvil presenta limitaciones inherentes frente a amenazas más persistentes. Algunos tipos de ‘malware’ están diseñados para resistir reinicios, manteniendo sus capacidades de acceso al micrófono, la localización o la cámara incluso después de un apagado temporal. Esta realidad compleja es lo que el experto Omar Benbouazza resume como un ‘sí, pero…’, reconociendo el valor de la medida mientras enfatiza que la protección integral requiere un enfoque multi-capa que considere la evolución constante de las técnicas de ataque y defensa en el ecosistema digital.
El incidente específico del ‘spyware’ Pegasus en el terminal del presidente Sánchez en mayo de 2021, que resultó en la extracción de casi 2,7 GB de información confidencial, puso de manifiesto la capacidad intrusiva de este software para tomar el control total de un dispositivo sin interacción del usuario. NSO Group, la firma israelí detrás de Pegasus, ha sido objeto de múltiples controversias internacionales, incluyendo acusaciones de facilitar la vigilancia de periodistas, defensores de derechos humanos y figuras políticas en todo el mundo. La dificultad para identificar a los autores materiales de estos ataques, como lo demostró el archivo provisional de la causa judicial en la Audiencia Nacional a principios de 2026, ilustra la opacidad y los desafíos legales y éticos asociados con el uso de estas herramientas avanzadas de espionaje.
En un mundo crecientemente interconectado, donde la información es un activo estratégico y las fronteras digitales son porosas, el episodio subraya la continua batalla por la soberanía de los datos y la privacidad individual frente a los intereses estatales y corporativos. La prevención de intrusiones de ‘spyware’ de grado militar exige una combinación de conciencia tecnológica, políticas robustas de ciberseguridad y una cooperación internacional que todavía lucha por establecer marcos regulatorios efectivos. La vulnerabilidad de los líderes mundiales ante estas amenazas es un recordatorio de que ningún individuo o institución está exento de riesgo en la era de la guerra cibernética.
Si le ha parecido interesante este análisis, le invitamos a compartirlo y a dejar su opinión en los comentarios.